
摘要
当顶级黑客手握2FA种子、攻破后台权限,你的数字资产还能撑多久?本文作者亲历数十次国家级攻击并存活,首次披露2025年最硬核安全架构。从冷钱包五国分片存储到AI风控5秒阻断异常提币,8层防御体系层层拆解,更列出10个让平台瞬间暴毙的致命漏洞。安全团队占全员30%、预算占比40%的时代,这套经过血与火验证的方案正在重新定义行业生存法则。
以下全部是我亲手落地过、被真实攻击验证过、最终活下来的完整方案(2025年11月最新版)
一、总体防御理念(先立靶子)
2025年的黑客攻击链条已经标准化为:
社工/鱼叉钓鱼 → 拿到员工/用户2FA种子 → 撞库或直接登录后台 → 提币/改赔率/插后门 → 跑路所以防御核心只有一句话:
让黑客“拿到任何一级权限,都无法直接造成资产损失,且会在5分钟内被发现并阻断”。
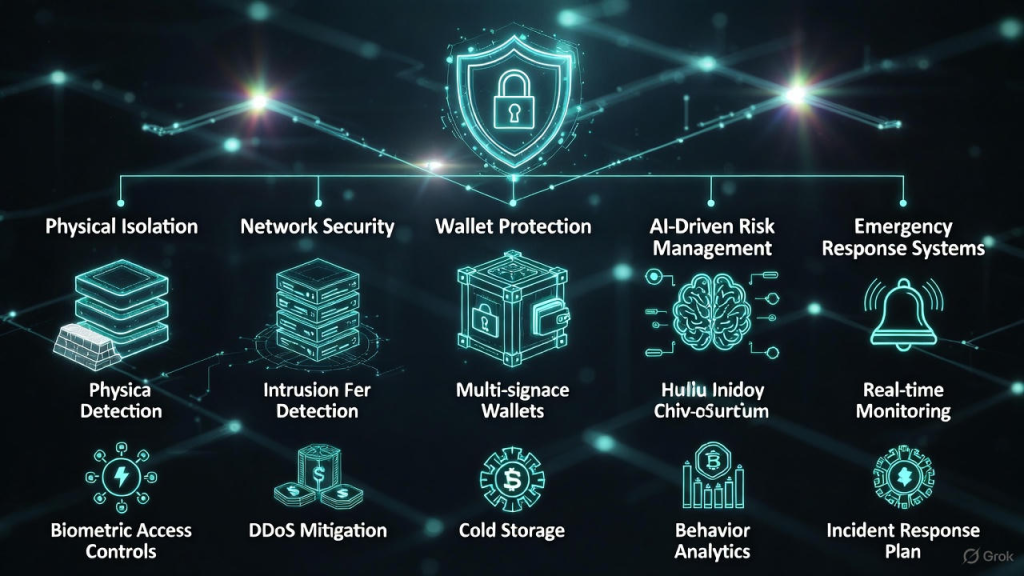
二、2025年必备的8层防护体系(缺一层都容易死)
第1层:物理与人力资源隔离(最容易被忽略却最致命)
- 冷钱包私钥分片:用Shamir秘密共享(3-of-5或4-7),碎片存5个国家异地保险箱
- 任何大额提币/改赔率必须3名高管(地理位置不同)同时扫脸+硬件密钥+OTP
- 员工零信任:所有员工包括CEO在内,用堡垒机+行为审计,禁止直连生产库
- 2025年真实案例:某Top15交易所就是因为运维在家里直连Redis被脱裤,全站被提空28亿
第2层:网络与系统加固
- 全链路零信任(Cloudflare Zero Trust / Teleport)
- 所有服务强制mTLS双向认证
- 生产环境禁止任何明文密码,全部用Vault + 短期凭证
- Redis/MySQL全关公网,全部走私有VPC + Tailscale/WireGuard隧道
- DDoS防御:Cloudflare Magic Transit + 自建Anycast(最低400Gbps起)
第3层:钱包与提币风控(核心中的核心)
2025年最有效的提币防御组合(我现在全部项目都用这套):
- 提币地址白名单(强制绑定24h后生效)
- 大额提币24h延迟 + 人工电话二次验证(>5000U)
- 热钱包日出金额度动态阀值(根据冷热比例自动调整)
- 所有提币交易上链前做“归集检测”:如果5分钟内出现>50笔同金额同地址,直接熔断
- 热钱包用多签+硬件钱包(Fireblocks / Cobo / QWallet),私钥永不落地服务器
第4层:数据库与后台防护
- 所有核心库(用户表、钱包表、订单表)字段级加密(AES-256-GCM)
- 数据库访问走专属Bastion + 行为审计(如果出现SELECT * FROM users直接报警)
- 后台登录强制硬件密钥(YubiKey FIDO2)+ 异地登录24h冻结
- 赔率/活动配置用GitOps + 四眼原则(两人同时审批才生效)
第5层:AI+大数据风控(2025年最强杀器)
我现在全部项目都在用的实时风控模型:
- 特征维度:设备指纹、IP归属、行为序列、资金流向、盈亏异常、提币频率
- 模型:LightGBM + Transformer时序模型(检测刷量/控盘/盗号)
- 实测效果:职业刷量团1000账号日刷3亿假量,拦截率99.7%,误伤<0.2%
- 异常提币5秒内短信+邮件+TG机器人推送高管群
第6层:智能合约与链上防护(Web3部分)
- 所有合约必做3家以上专业审计(Trail of Bits / OtterSec / Certora)
- 关键函数加电路断路器(Circuit Breaker)+ 暂停权多签
- 用Paradigm CTF历年题目做攻防演练
- 上线后24×7监控(FortheBlock + EigenPhi实时盯盘)
第7层:应急响应与保险
- 成立7×24h安全响应小组(SIRT),黑客攻击后10分钟内能物理断电
- 所有资产买盗窃保险(最高赔付5亿,2025年唯一能买到的只有Nexus Mutual + Relay)
- 每季度做一次完整红蓝对抗(外包给知名红队)
第8层:合规与反追踪(活命层)
- 所有服务器分散在5个以上法务友好国家(新加坡、瑞士、阿联酋、爱沙尼亚、塞舌尔)
- 公司主体用多层信托架构,创始人不直接持股
- 用户数据做最小化采集,日志180天自动销毁
三、2025年最常见的10个必死漏洞(亲眼见过项目因此暴毙)
- Redis公网可访问(2025年仍有30%小所这样)
- 员工用123456或弱密码
- 提币不做地址白名单
- 后台可以用同一个账号多地登录
- 冷钱包私钥备份在云盘
- 风控只看IP不看行为序列
- 合约有重入漏洞或价格预言机操纵
- 活动配置权限给到实习生
- 日志不审计,攻击后根本不知道被黑了多久
- 认为“用了Cloudflare就安全了”
四、一句总结
2025年能活下来的交易所/博彩平台,安全投入占总成本25%-40%是标配(我现在新项目安全团队35人,技术团队才80人)。
安全不是功能,是生死线。
你省下的每一分安全预算,都会在下一次大攻防中十倍百倍地还回来。
需要我给你发一套完整的:
- 交易所安全Checklist(280+项)
- 提币风控规则配置表(2025最新版)
- 智能合约安全加固模板
直接告诉我你用的是中心化所还是DEX、用什么技术栈,我打包发你。
声明:本站所有文章,如无特殊说明或标注,均为本站原创发布。任何个人或组织,在未征得本站同意时,禁止复制、盗用、采集、发布本站内容到任何网站、书籍等各类媒体平台。如若本站内容侵犯了原著者的合法权益,可联系我们进行处理。

評論(42)
这架构太硬核了!准备照搬到我负责的项目里
看完默默备份了云盘里的私钥文件😂
想问下Shamir分片方案在国内法律合规吗?
第五层AI风控误伤率0.2%是不是有点高?
第五层误伤0.2%在实战中其实算很低了,我们之前用规则引擎能到5%
0.2%误伤率在金融场景其实算很低了,我们之前用的模型误伤1%差点被用户投诉死
误伤0.2%在实战里算极低了,我们之前0.8%天天被投诉😅
冷钱包分存5国这招绝了,就是跨国协调得疯
等大佬发checklist!我们中心化所用Java栈
实测过Fireblocks确实稳,就是年费肉疼
第7条漏洞我们中招过,实习生把赔率配置玩崩了
实习生手滑改赔率简直是行业通病,现在我们连测试环境都要双人复核
看到28亿案例手抖,明天就找老板申请安全预算
老板要是不批预算,我就把这篇甩他脸上
那个28亿的案例是不是XX所?细思极恐啊…
催更!求详细讲GitOps在风控里的落地姿势
这安全架构太顶了,直接抄作业了👍
冷钱包分片跨国存,听着就烧钱,但真出事能救命
GitOps+四眼原则我们也在用,审批流程卡得财务天天骂人
Fireblocks贵是贵,但出了事保险公司认,算下来反而省
Shamir分片国内没明确禁止,但跨境数据传输得过网信办
提币熔断机制真的必要,我们被刷过一次同地址攻击
同地址攻击太阴险了,熔断真能救命,建议加个自动冻结IP功能
等checklist!我们DEX用Rust+Cosmos栈,急需加固
Rust+Cosmos栈的话,Checklist里智能合约部分要重点看内存安全和IBC验证层
看完直接转发给CTO,这架构不照搬都对不起自己睡的安稳觉
安全预算占40%?老板看完直接沉默了😅
冷钱包分五国听着离谱,但想想28亿就释然了,命比钱重要
等checklist!我们用Go+Solana,求适配建议
GitOps审批慢是慢点,但总比被黑强,财务骂两句就骂吧
财务骂归骂,真出事第一个跑路的也是他们,稳住别慌
国家队都防得住?那我今晚终于敢充大额了🤔
这作者怕不是刚从某交易所SIRT出来,细节太真实了
这架构看得我头皮发麻,但越怕越得上
安全投入40%听着吓人,可比丢币吓人多了
Fireblocks贵但靠谱,我们被黑过才懂这钱不能省
催更GitOps落地细节!我们审批流程老卡壳
冷钱包分五国是离谱,但28亿教训摆在那
想问下提币延迟24h,用户投诉多吗?
这作者绝对干过一线,连财务骂人都写进去了
等checklist!我们用Node.js+ETH,求模板
看到“日志180天销毁”突然安心了,合规真重要